PHP問題は始まりにすぎない? AIが脆弱性を大量発見、Webは機能不全に陥るのか
何が起きた?
2026年10月23日、Reutersは、AIによるソフトウェアの脆弱性発見が急速に進み、世界中のWebサービスで混乱が頻発する可能性があると報じた。
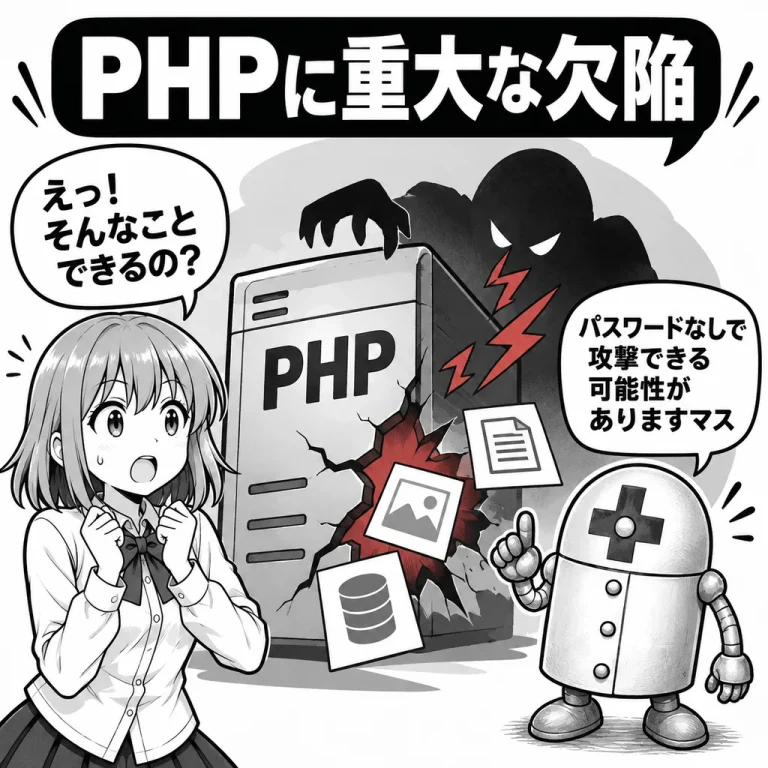
きっかけとなったのは、10月21日に発表されたプログラミング言語「PHP」の重大な脆弱性である。
PHPは、WordPressをはじめ、世界中のWebサイトを動かしている重要な技術だ。
今回発見された2件の脆弱性は、深刻度が10点満点中9.2と非常に高く、条件がそろえば、攻撃者がパスワードを知らなくてもサーバー上で不正なプログラムを実行できる危険性があった。
この問題を受け、日本では金融機関や航空会社、政府機関などが一部のオンラインサービスを一時停止。欧州でも政府サイトなどが予防的に停止された。
さらに、Webの通信基盤を提供するCloudflareのマシュー・プリンスCEOは、PHP以外の重要なソフトウェアにも深刻な脆弱性が複数存在するとReutersに説明した。
同氏は、今後数年間、毎週のように重大な問題が発覚したと感じる状況になるとの見方を示している。
問題はPHPだけではない。AIによって、これまで見つからなかった欠陥が次々と発見され、インターネット全体の安全性を揺るがしかねないというのである。
簡単にいうと
これまで、Webサイトやアプリには多くのプログラム上の欠陥が存在していた。
しかし、そのすべてが発見されていたわけではない。
専門家でも見つけるのが難しい欠陥や、見つかっても実際の攻撃に利用するのが難しい欠陥が数多く残されていた。
ところが、AIの進化によって状況が変わり始めた。
AIは膨大なプログラムを高速で調査し、人間が長年見逃してきた問題を発見できるようになってきた。
たとえるなら、これまで人間が何年もかけて点検していた巨大な建物を、AIが短期間で調査し、危険なひび割れを次々に見つけ出すようなものである。
ただし、問題は発見した後にある。
ひび割れを修理するには、建物全体への影響を調べ、安全を確認しながら工事を進めなければならない。
ソフトウェアも同じである。修正によって別の機能が壊れないか確認し、世界中の利用者に更新してもらう必要がある。
つまり、AIが欠陥を発見する速度に、修正する側が追いつけなくなる恐れがあるのだ。
しかもAIを利用できるのは、防御側だけではない。攻撃者もAIによって攻撃方法を開発できるため、発見から悪用までの時間が急速に短くなる可能性がある。
AIはどれほどの脆弱性を発見しているのか?
AIによる脆弱性の大量発見は、すでに現実となっている。
AI開発企業のAnthropicは、2026年10月2日時点で、591のオープンソースプロジェクトについて、6,157件の脆弱性を開発者に報告したと公表した。
オープンソースとは、プログラムの設計図にあたるソースコードを公開し、多くの人が利用・改良できるソフトウェアのことである。
同社が把握している修正済みの脆弱性は516件だった。
ただし、報告された6,157件すべてが致命的な欠陥というわけではない。未確認の報告も含まれ、報告件数と修正件数の差が、そのまま危険な未修正の脆弱性を意味するものでもない。
それでも、AIが人間の確認・修正能力を上回る速度で問題を発見し始めていることを示す数字である。
Googleの脅威情報チームも、2026年に脆弱性の報告と悪用が増加していると分析している。
同社の調査によると、世界で公表された脆弱性は2026年1月の5,045件から、8月には10,740件へと増加した。
また、実際に悪用が確認された脆弱性も、2025年の月平均10.5件から、2026年1〜8月には月平均18件に増えている。
もっとも、報告件数の増加には集計や報告制度の変化も影響しており、すべてがAIによるものとは断定できない。
それでもGoogleは、AIが脆弱性の発見や悪用の速度を変えつつあると指摘している。
今回のPHP問題にも、この変化が表れている。
PHP Foundationによると、今回の脆弱性の一つにつながる問題の兆候は、2024年の時点で開発者によって発見されていた。
しかし、具体的な攻撃方法が分からず、修正によって既存のシステムに悪影響が出る恐れもあったため、対応は難航していた。
2026年になると、AIを活用した複数の研究者や企業の調査によって、実際に深刻な攻撃が可能であることが明らかになった。
PHP Foundation自身も、修正が遅れた背景に、意思決定の仕組みや人員不足という構造的な問題があったと認めている。
長年存在していた欠陥がAIによって現実的な脅威として浮かび上がる一方、それを修正する仕組みは十分に高速化されていないのである。
Webは本当に機能不全に陥るのか?
現時点で、インターネット全体が崩壊すると予測できる根拠はない。
しかし、一部のWebサービスが頻繁に停止するような状況は、十分に考えられる。
特に問題となるのは、多くのWebサイトが共通の基盤ソフトウェアに依存していることである。
PHPのように広く利用される技術に重大な欠陥が見つかれば、特定のサイトだけでなく、世界中の企業や政府機関が同時に対応を迫られる。
今回のPHP問題では、脆弱性の公表直後から大量の攻撃試行が観測された。
Cloudflareによると、公表後45分以内に攻撃試行は数万件に達し、その後数時間で数十万件、さらに数百万件へと増加したという。
こうなると、修正プログラムが公開されても、すべてのサイトがすぐに安全になるわけではない。
大規模なシステムでは更新後の動作確認が必要であり、古いソフトウェアを使っている場合には、関連するシステムごと作り直さなければならないこともある。
その間、攻撃を受ける危険を避けるため、サービスを一時停止するという判断も必要になる。
今回、フィンランドの政府機関は、実際の侵害が確認されたからではなく、安全を確保するためにサービスを停止したと説明している。
これは重要な違いである。
今後、AIによって重大な脆弱性が相次いで発見されれば、攻撃そのものによる障害だけでなく、攻撃を防ぐための停止が繰り返される可能性がある。
銀行、行政、交通、通販、予約サービスなどで同じような事態が頻発すれば、インターネットの通信網そのものが生きていても、私たちが日常的に利用するWebは部分的な機能不全に陥ることになる。
それでもAIはWebを安全にする可能性がある
一方、脆弱性の発見が増えることと、実際の被害が増えることは同じではない。
Googleの調査では、2026年に公表された脆弱性のうち、実際に悪用が確認されたものは約0.23%だった。
もちろん、悪用が確認されていないことが安全を保証するわけではないが、発見された欠陥のすべてが直ちに攻撃へつながるわけでもない。
また、AIは攻撃だけでなく、防御にも利用できる。
プログラムの欠陥を発見するだけでなく、修正案を作成したり、修正が正しく機能するか検証したりすることも可能になっている。
Reutersの取材に対しても、専門家の間では見解が分かれた。
AIによる大量発見が攻撃の急増につながると懸念する声がある一方、発見される欠陥の中には悪用が難しいものも多く、必ずしも攻撃の成功が増えるとは限らないという指摘もある。
CloudflareのプリンスCEO自身も、短期的な混乱を警告する一方、長期的には隠れていた危険を取り除き、ソフトウェアを安全にする機会になると考えている。
問題は、その改善が進むまでの期間をどう乗り切るかである。
これまでのWebは、人間が脆弱性を発見し、人間が修正し、利用者が更新するという仕組みで維持されてきた。
しかし、AIによって発見と悪用の速度が劇的に変わるのであれば、安全を守る仕組みも変えなければならない。
AIを使った修正の自動化、危険度に応じた更新の優先順位付け、攻撃を受けてもサービスを維持できる設計などが、これまで以上に重要になる。
PHP問題は、その必要性を世界に突きつけた出来事といえる。
今後のWebが、AIによって次々に弱点を暴かれ、障害や停止を繰り返す不安定なものになるのか。それとも、AIを利用して欠陥を素早く修正できる、より安全なものへ進化するのか。
その分かれ目は、AIが問題を発見する速度ではなく、私たちが問題を解決する速度にある。
情報源
- Reuters「AI-discovered bugs may soon trigger fresh disruptions, cyber experts say」
- Reuters「Government websites go dark after AI-discovered flaw sparks security scramble」
- PHP Foundation「Today’s PHP Security Release, and How We’re Strengthening PHP Security」
- Google Cloud「Responding to core PHP vulnerabilities CVE-2026-109618 and CVE-2026-109619」
- Anthropic「Anthropic’s coordinated vulnerability disclosure dashboard」
- Google Threat Intelligence Group「AI 時代の脆弱性の発見と悪用の傾向」