GMO攻撃者サイトの停止に成功!しかしサーバーも止まった?封鎖だけでは終わらない理由
何が起きた?
2026年10月28日、GMOインターネットグループへのサイバー攻撃で、攻撃者が顧客の個人情報と称する内容を公開していたウェブサイトのドメイン2件が停止されたことが分かった。
今回の事件では、GMOが運営する「お名前.com デスクトップクラウド」が不正アクセスを受け、顧客情報が外部に持ち出された。
攻撃者はGMOに金銭を要求し、10月27日には顧客の個人情報と称する内容をウェブサイト上で公開した。
これに対し、技術者の「satoru.net」氏が、攻撃者の利用していた米国のドメイン登録業者Namecheapに通報した。
通報者の記録によると、10月27日午後に最初の通報を行い、同日夜には利用規約違反の根拠を示して再度通報。その後、28日までに元のサイトと複製サイトの2つのドメインが停止状態になったという。
しかし、ここには重要な疑問が残る。
攻撃者のサイトは、本当に閲覧できなくなったのだろうか。
ドメインの停止が確認された一方、サーバーそのものが停止されたかどうかは明らかになっていない。
簡単にいうと
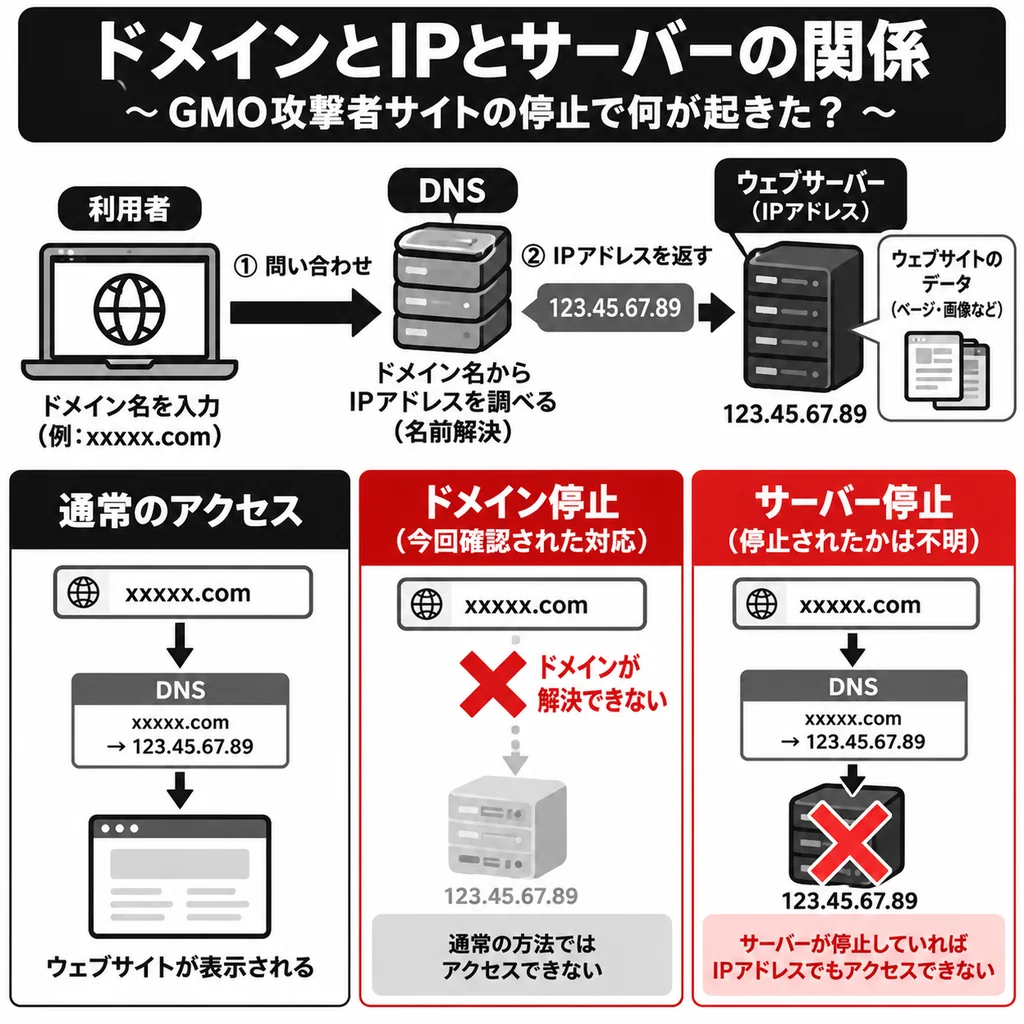
ウェブサイトを閲覧するには、通常「ドメイン」と「サーバー」という2つの仕組みが使われる。
ドメインはウェブサイトの住所にあたり、サーバーは実際の文章や画像などを保存し、利用者に届けるコンピューターである。
今回、攻撃者のドメインには「clientHold」という停止措置が取られたと報告されている。
これは、ドメインを管理する会社が、通常の仕組みではその住所からウェブサイトに接続できなくする措置である。
例えば、ある店舗の住所を案内する仕組みが停止されたと考えると分かりやすい。
住所が使えなくなっても、店舗そのものが取り壊されるわけではない。
ウェブサイトも同様で、ドメインが停止しても、サーバー上のデータが自動的に削除されるわけではない。
つまり、今回確認されたのは、攻撃者が使っていたインターネット上の住所が停止されたという事実である。
IPアドレスを直接入力すれば見られる?
ドメインが停止されても、サーバーが稼働していれば、IPアドレスを直接指定して閲覧できる場合がある。
IPアドレスとは、インターネット上で通信相手を識別するための番号である。
通常、利用者はドメイン名を入力し、DNSという仕組みを通じて接続先のIPアドレスを調べている。
そのため、ドメインが使えなくても、接続先のIPアドレスが分かっていれば、サーバーに接続できる可能性がある。
ただし、IPアドレスを入力すれば必ず閲覧できるわけではない。
現在のウェブサーバーでは、1つのIPアドレスで複数のウェブサイトを運営することが一般的である。
この場合、サーバー側はドメイン名を使って表示するサイトを判断するため、IPアドレスだけでは目的のサイトを表示できないことがある。
また、HTTPSによる暗号化通信の設定によっても、IPアドレスでの直接閲覧が制限される場合がある。
では、今回のGMO事件ではどうなのだろうか。
実は、攻撃者が利用していたドメインとレンタルサーバーは、どちらもNamecheapが提供していたと通報者は報告している。
さらに、通報者はNamecheapに対して、ドメインだけでなく、両サイトのホスティングアカウントの停止と、捜査機関向けの記録保全も要求していた。
Namecheapの利用規約では、不正利用が確認された場合、サーバー契約やドメイン登録を停止できると定められている。
したがって、同社にはドメインだけでなく、サーバー側にも措置を取る手段がある。
実際に両方を停止している可能性はあるものの、10月28日時点で確認できる通報記録には、ホスティングアカウントの停止を確認したという記載がない。
そのため、今回のサーバーが現在も動いているのか、IPアドレス経由で閲覧できるのかについては判断できない。
ドメインの停止とサーバーの停止は別の措置であり、同じ業者が両方を提供している場合でも、自動的に両方が停止されるとは限らないのである。
登録業者が協力しなければ止められない?
今回、Namecheapがドメインを停止したことは、被害の拡大を防ぐうえで重要な成果である。
しかし、もし攻撃者が通報に応じない業者を利用していたらどうなるのだろうか。
もちろん、ドメイン登録業者が対応しなければ、ほかに手段がないというわけではない。
ドメインの上位管理組織への申告、サーバー運営会社への削除要請、警察や司法機関による法的措置などが考えられる。
ただし、これらの方法も、必ずサイトを停止できるわけではない。
インターネット上のドメイン管理を調整する国際組織ICANNは、2024年4月から登録業者などに対する不正利用対策の義務を強化した。
しかし、その中心となる対象は、フィッシング詐欺、マルウェアの配布、不正なコンピューターのネットワークなどである。
盗まれた個人情報の公開は重大な問題だが、その行為だけで必ずICANNの契約上の不正利用対策の対象になるとは限らない。
ICANN自身も、世界中の違法サイトを自由に削除できる組織ではない。
そのため、登録業者やサーバー運営会社が協力せず、法的な強制措置も難しい場合、犯罪サイトの停止は極めて困難になる。
さらに、攻撃者には別の公開方法もある。
その一つが、匿名通信ネットワーク「Tor」を利用したウェブサイトである。
Torでは「.onion」という特殊なアドレスを使用でき、通常のドメイン登録業者を通す必要がない。
そのため、今回のようにドメイン登録業者へ通報して停止させる方法は、そのままでは使えない。
今回のGMO事件でも、通報者によれば、攻撃者のサイトにはTor上の複製サイトへの案内が掲載されていた。
ただし、その複製サイトが現在も稼働しているかどうかは確認できていない。
このように、通常のドメインを停止することと、攻撃者が情報を公開する手段を完全に断つことは、別の問題なのである。
サイトを封鎖しても事件は終わらない
今回のサイト停止には、確かな意味がある。
一般の利用者が攻撃者のサイトへアクセスしにくくなれば、個人情報が新たに閲覧され、拡散される危険を減らせる可能性がある。
しかし、すでに公開された情報を誰かが保存している可能性もあり、ドメインを停止しただけで情報を回収できるわけではない。
攻撃者が盗んだ情報を保持している限り、別のドメインやサーバーを利用して再び公開することも技術的には可能である。
さらに、サーバーそのものを停止できたとしても、攻撃者がほかの場所にデータの複製を持っていれば、再公開を完全に防ぐことはできない。
GMOは10月27日の公式発表で、攻撃者の要求には応じず、警察などの関係機関と連携して対応する方針を明らかにした。
また、攻撃者のサイトにアクセスした人の情報が攻撃者側に取得されていることを確認したとして、サイトへのアクセスや情報の拡散を強く控えるよう呼びかけている。
今回の出来事で注目すべきなのは、個人による通報がドメインの停止につながった点である。
一方で、ドメインとサーバーが同じ業者によって提供されていても、両方が停止されたとは限らず、攻撃者が別の公開手段を利用する危険も残る。
本当に被害を収束させるには、サイトの停止だけでなく、攻撃者の特定、盗まれた情報の悪用防止、被害者の保護、再発防止を進める必要がある。
「攻撃者サイトの封鎖に成功」というニュースは重要な前進である。しかし、それをもってサイバー攻撃の被害が終わったと考えることはできないのである。
情報源
- GMOインターネット「お名前.com デスクトップクラウドへの不正アクセスに関する現在の対応について(第10報)」
- GMOインターネット「お名前.com デスクトップクラウドへの不正アクセスに関する現在の対応について(第12報)」
- satoru.net「犯人サイトができた場合の対策と対応法」
- アゴラ「GMO攻撃者サイトの停止に成功:犯人の情報には懸賞金1.5億円」
- ICANN「EPP Status Codes」
- ICANN「DNS Abuse Mitigation Program」
- Namecheap「Web Hosting – Acceptable Use Policy」
- Tor Project「Understanding .onion addresses and how onion services work」