日本企業、サイバー攻撃されすぎでは? 焼肉きんぐ1079万件流出、世界と比べると何が起きている?
何が起きた?
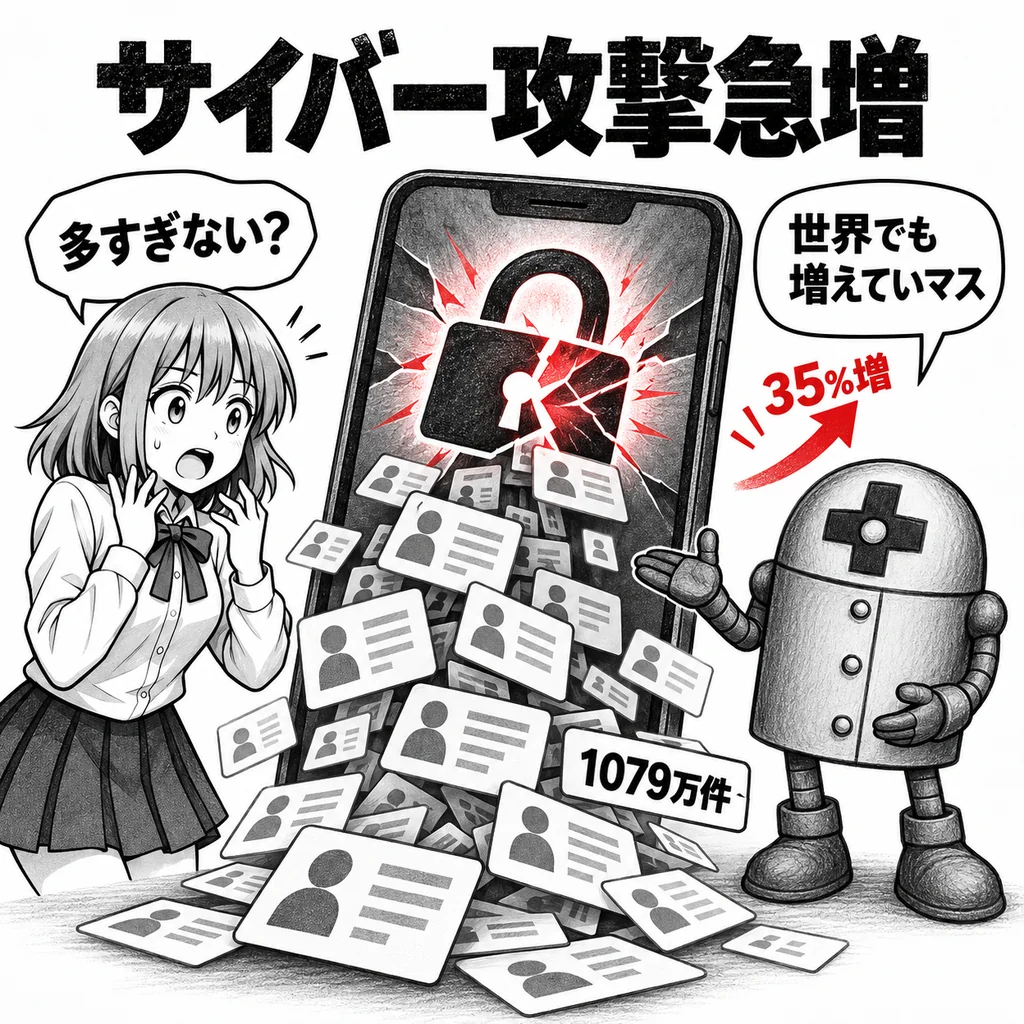
「焼肉きんぐ」を運営する物語コーポレーションは2026年10月5日、公式アプリの会員管理システムが第三者から不正アクセスを受け、1078万8963件の会員情報が漏えいしたと発表した。
公式アプリのユーザー登録数は1080万8784件であり、約99.8%に当たるほぼ全会員の情報が漏れた計算になる。
漏えいしたのは会員番号、氏名またはアプリ登録名、メールアドレス、電話番号である。一方、ログインパスワード、生年月日、性別、郵便番号、保有ポイントを含む店舗利用履歴は漏えいしていないとしている。
これだけでも大きな事件だが、最近の日本では企業や公的機関へのサイバー攻撃や大規模な情報漏えいの発表が相次いでいる。
「日本企業だけが集中的に狙われているのではないか」と感じても不思議ではない状況である。
簡単にいうと
結論からいうと、日本だけが特別に狙い撃ちされていると断定できる状況ではない。世界全体でサイバー攻撃が増えている。
実際、米国ではFBIから職員の機密性の高い個人情報が盗まれる事件が発覚し、韓国でも新韓銀行、KB国民銀行、ウリ銀行、ハナ銀行などで相次いでサイバー侵入が確認された。
つまり「日本だけの異常事態」ではない。
ただし、日本についても単なる印象ではなく、攻撃の増加を示す数字が出ている。
Check Point Researchの観測では、2026年8月に世界の組織が受けたサイバー攻撃は1組織あたり週平均2422件で、前年同月より22%増えた。
日本は週平均1907件で、絶対数では世界平均を下回っているものの、前年同月比では35%増だった。
つまり現在は、世界中で攻撃が増えている中、日本でも世界平均を上回るペースで増加しているというのが最も実態に近い。
FBIも韓国の銀行もやられている
最近の海外を見ると、日本企業だけが攻撃を受けているわけではないことがよく分かる。
米国では9月、FBIの採用関連システムへの侵入で、現在・過去の職員に関する情報が盗まれた事件が表面化した。
盗まれたとされるデータには氏名などだけでなく、社会保障番号、医療情報、家族に関する情報、一部職員の担当業務など、非常に機密性の高い情報も含まれていた。
攻撃を受けたのが一般企業ではなく、サイバー犯罪を捜査する側であるFBIだったことも大きな衝撃となった。
韓国でも9月末、新韓銀行、KB国民銀行、ウリ銀行、ハナ銀行などで相次いでサイバー侵入が判明した。
韓国金融当局は10月2日、銀行などを集めて緊急会議を開催し、セキュリティ体制の再点検を求めている。
これらは焼肉きんぐの事件と同じ攻撃者によるものではなく、攻撃方法も同一とは限らない。
重要なのは、大企業、銀行、政府機関であっても侵入される事件が世界各地で同時期に発生しているという点である。
日本も実際に増えている
それでも「最近、日本企業がやられすぎではないか」という感覚には、一定の根拠がある。
Check Point Researchによる2026年8月の観測では、日本の1組織あたり週平均サイバー攻撃数は1907件で、前年同月比35%増だった。
世界全体は2422件で22%増であるため、日本の攻撃数そのものが世界平均より多いわけではないが、増える速度は日本の方が大きかった。
さらに警察庁によると、2026年1~6月に警察へ報告された国内のランサムウェア被害は123件だった。
これは現在の方式で統計を取り始めた2020年下半期以降、半期として最多である。
被害を受けた123件のうち79件は中小企業だった。大企業だけが狙われているわけでもない。
したがって、
「ニュースでたまたま大企業の事件をよく見るようになっただけ」
とは言い切れない。
日本国内でも、サイバー攻撃による被害が高い水準にあることは統計から確認できる。
ただし、Check Pointの「週平均1907件」は同社のセキュリティシステムが観測した攻撃数であり、1907回の侵入に成功したという意味ではない。
攻撃を試みられた回数と、実際に情報を盗まれたりシステムを止められたりした被害件数は分けて考える必要がある。
なぜVPNが狙われるのか?
国内のランサムウェア被害を見ると、現在の攻撃の特徴も見えてくる。
警察庁の2026年上半期調査では、侵入経路について有効な回答が得られた36件のうち、18件がVPN機器、9件がリモートデスクトップだった。
この2つだけで75%を占める。
VPNとは、社員が自宅や外出先からインターネット経由で会社のネットワークへ接続するための「専用の入口」のような仕組みである。
リモートデスクトップも、離れた場所から社内のパソコンなどを操作するための仕組みである。
本来は便利な機能だが、攻撃者から見ると、インターネット側から会社内部へ入るための入口でもある。
古い機器の脆弱性が修正されないまま残っていたり、社員のIDとパスワードが別のサービスから流出していたりすれば、その入口を突破される可能性がある。
しかも現在の攻撃者は、特定企業を一社ずつ手作業で探す必要がない。
インターネット上に公開されている機器を自動的に調べ、既知の脆弱性が残っているVPNや遠隔操作サービスを大量に探すことができる。
そのため、
「有名企業だから狙われた」
だけではなく、
「侵入できそうな入口が見つかったから狙われた」
という攻撃も多数発生する。
警察庁も、ネットワーク機器の脆弱性を悪用した侵入が多数確認されており、特にVPN機器への対策が重要だとしている。
なお、焼肉きんぐについては現時点で不正アクセスの具体的な侵入方法は公表されていない。
今回の事件がVPN経由だったという意味ではない点には注意が必要である。
「日本だけが狙われている」より怖いこと
ここまでを見ると、むしろ問題は「日本が狙われているか」という国別の話だけではない。
現在の攻撃者は世界中の企業や組織を対象に、脆弱なシステム、漏えいしたパスワード、設定ミスなどを探し続けている。
2026年8月には世界全体で1組織あたり週平均2422件のサイバー攻撃が観測され、前年同月より22%増えた。
ランサムウェアについても、Check Point Researchが8月に確認した公表ベースの攻撃は1042件に達し、前年同月のほぼ2倍となった。
つまり現在起きているのは、
「日本企業だけが狙われている異常事態」ではなく、「世界中の企業が以前よりはるかに多く攻撃され、その波の中で日本の被害も増えている状態」
と考える方が正確である。
しかも焼肉店のアプリでさえ1000万人を超える会員情報を保有する時代になった。
企業のデジタルサービスが巨大になるほど、ひとたび侵入された場合に盗まれる情報の量も大きくなる。
焼肉きんぐの1079万件流出が示しているのは、「焼肉店までサイバー攻撃された」というだけではない。
飲食店、通販会社、鉄道会社、銀行、政府機関まで、個人情報を大量に持つあらゆる組織がサイバー攻撃の対象になる時代になったということである。
そして日本については、世界的な攻撃増加の波を受けているだけでなく、2026年8月の攻撃増加率が前年同月比35%、上半期のランサムウェア被害が過去最多の123件という数字も出ている。
「日本だけが狙われている」とまでは言えない。
しかし、日本企業へのサイバー攻撃が実際に増えていること自体は、気のせいではないのである。
情報源
- 物語コーポレーション「『焼肉きんぐ』公式アプリ 会員管理システムへの第三者からの不正アクセスによる個人情報漏えいに関するお詫び」
- Check Point Research「August 2026 Cyber Threat Landscape: GenAI Data Exposure Emerges as a New Enterprise Risk as Attacks, Phishing, and Ransomware Accelerate」
- チェック・ポイント・ソフトウェア・テクノロジーズ「2026年8月の主要なサイバー脅威を発表」
- 警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」
- 警察庁「ランサムウェア被害防止対策」
- Reuters「Hacked FBI data has sensitive information about employees’ intelligence roles」
- Reuters「South Korea finance regulator holds emergency meeting over bank hacks」