グッドスマイルカンパニーで決済画面改ざん 2,800人のカード全情報に流出の恐れ
何が起きた?
フィギュアやキャラクター商品の製造・販売で知られるグッドスマイルカンパニーは、2026年10月29日、公式オンラインショップへの不正アクセスについて第3報を発表した。
新たに判明したのは、クレジットカードの決済ページに不正なプログラムが仕込まれ、最大2,800人のカード情報が盗まれた可能性があるという事実である。
漏えいした可能性があるのは、カード名義人名、カード番号全16桁、有効期限、セキュリティコードの4種類。いずれも不正決済に悪用される恐れのある重要な情報だ。
さらに、過去に登録されたクレジットカード402,466枚についても、番号の下4桁と有効期限が漏えいした可能性がある。
また、氏名、住所、電話番号、メールアドレス、注文内容などが漏れた可能性のある利用者は7,673人に上る。
今回の事件は10月23日に最初の発表があり、26日に第2報が出されていた。
しかし当初は、カード番号の全桁やセキュリティコードの漏えいは対象に含まれていないと説明されていた。
状況が変わったのは10月28日夕方である。調査によって、10月21日13時55分から23日午前7時まで、決済ページに不正なプログラムが設置されていたことが判明した。
約41時間にわたり、利用者が入力したカード情報を盗み取れる状態になっていた可能性がある。
簡単にいうと
今回の事件では、オンラインショップに保存されていた情報が不正に閲覧されただけでなく、買い物中に入力した情報まで盗まれた可能性がある。
例えば、正規のショッピングサイトで商品を購入するため、クレジットカード番号を入力したとする。
通常であれば、その情報は正規の決済処理に使われる。
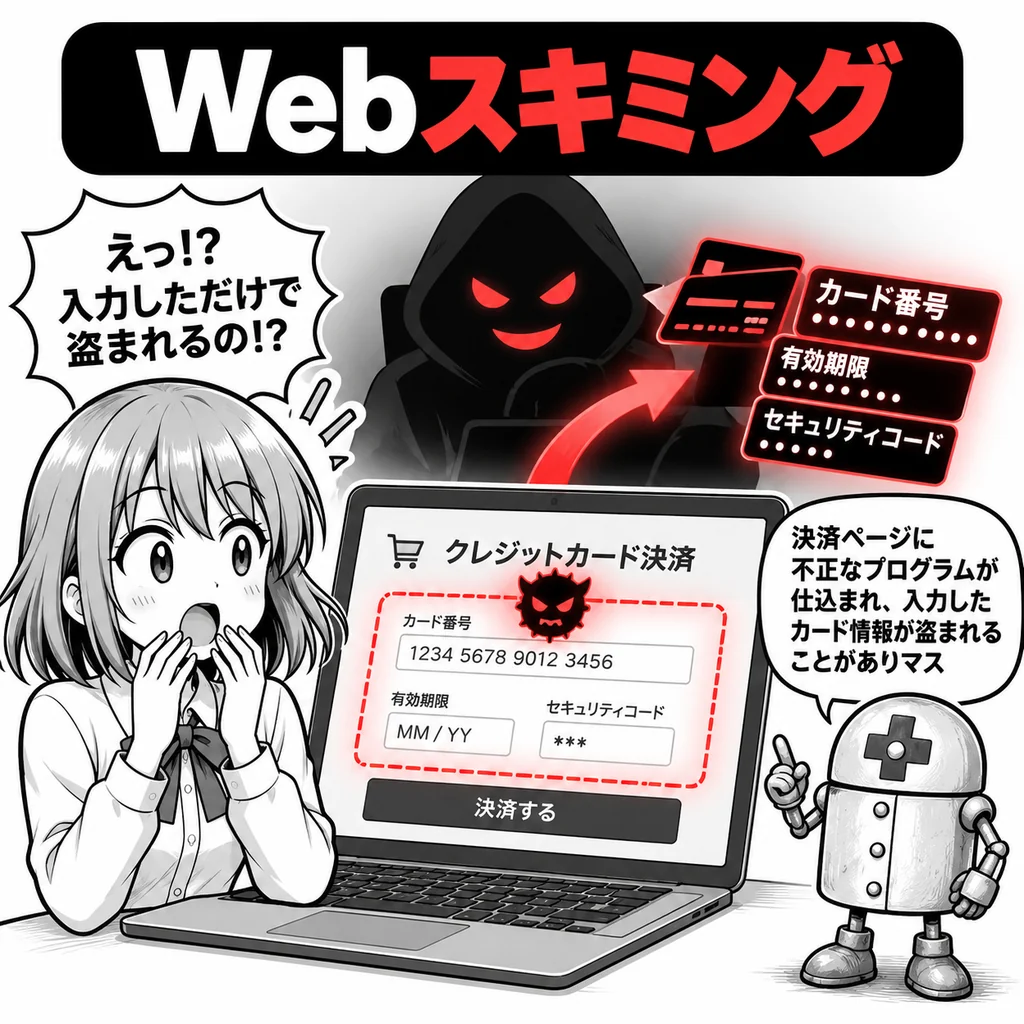
ところが、決済ページに悪意あるプログラムが仕込まれていると、利用者が入力した情報を、正規の決済処理とは別に攻撃者が取得できる場合がある。
このような手口は「Webスキミング」と呼ばれる。
厄介なのは、偽物のショッピングサイトに誘導されるわけではない点だ。利用者は本物の公式ショップで、いつもどおり買い物をしている。
そのため、画面に異常がなく、注文も正常に完了していれば、利用者自身が攻撃に気付くことは難しい。
今回確認された不正プログラムの詳しい動作は公表されていないため、Webスキミングと同一の仕組みだったと断定はできない。しかし、決済ページの改ざんによってカード情報が危険にさらされたという点では、共通する問題を抱えている。
40万枚すべてのカード番号が盗まれたのか?
今回の発表で注意したいのは、2,800人と402,466枚では、漏えいした可能性のある情報が異なることだ。
| 対象 | 漏えいした可能性のある情報 |
|---|---|
| 最大2,800人 | カード名義、番号全16桁、有効期限、セキュリティコード |
| 402,466枚 | カード番号下4桁、有効期限 |
| 最大7,673人 | 氏名、住所、電話番号、メールアドレス、注文内容など |
402,466枚については、カード番号全桁やセキュリティコードの漏えいは確認されていない。
また、この数字はカードの枚数であり、402,466人の情報が漏れたことを意味するわけではない。対象人数は現在も確認中である。
一方、2,800人のグループは危険度が高い。
カード番号全桁と有効期限、セキュリティコードなどがそろうと、不正利用につながる可能性があるためだ。
ただし、2,800人全員のカード情報が実際に盗まれたと確認されたわけではない。
この中には、カード決済で注文を完了した384人、予約後にカード変更手続きを完了した185人のほか、決済に失敗した人や、商品をカートに入れただけの人も含まれている。
会社によると、システムに必要な操作記録が残っていないため、決済を試みた人と、カートに商品を入れただけの人を区別できないという。
さらに問題なのは、注文後にカード変更を試みたものの、手続きが完了しなかった利用者についても、情報が漏えいした可能性があることだ。
この利用者については対象者を特定できていない。
つまり、個別の通知メールが届いていないからといって、必ずしも安全とは言い切れない状況である。
注文情報についても同様の問題がある。
不正に閲覧された注文は202件と確認されているが、具体的にどの注文が閲覧されたのかを完全には特定できていない。そのため、閲覧された可能性のある7,673件の注文に関係する利用者全員を対象としている。
今回の情報漏えいは、被害の可能性を示す数字こそ判明しているものの、実際の被害範囲については不明な部分が残っている。
なぜ決済ページまで乗っ取られたのか?
グッドスマイルカンパニーは、公式ショップのシステムの一部に存在した脆弱性が悪用され、攻撃者に管理者権限を取得されたと説明している。
脆弱性とは、システムの設計やプログラムなどに存在する、セキュリティ上の弱点のことである。
管理者権限は、サイトを管理・運営するための強い権限だ。これを攻撃者に奪われると、通常の利用者には許されない操作が可能になる場合がある。
今回、具体的にどの脆弱性が利用されたのかは公表されていない。
ただし、会社は最近報告されたPHPの脆弱性が原因ではないと明言している。
攻撃の経過を見ると、10月19日午後から不正アクセスが始まり、21日には決済ページに不正プログラムが設置されている。
そして23日午前6時過ぎ、システム開発・保守を委託している事業者からの連絡によって、会社が不正アクセスを認識した。
公式ショップは同日午前7時に閉鎖されたが、決済ページの改ざんが判明したのは28日夕方だった。
つまり、不正アクセスの発覚から、決済ページの改ざんを把握するまでに約5日間を要したことになる。
また、グッドスマイルカンパニーは以前から、カード決済時の本人認証サービス「3Dセキュア2.0」を導入している。
しかし、3Dセキュアは主に決済する人物が正当なカード利用者かどうかを確認する仕組みであり、カード情報を入力する画面そのものの改ざんを防ぐものではない。
本人認証の仕組みを導入していても、入力段階でカード情報を盗まれる危険は残るのである。
利用者はどうすればいい?今後の焦点は?
特に注意が必要なのは、10月21日13時55分から23日午前7時までの間に、公式ショップでクレジットカード情報を入力した利用者である。
決済が完了しなかった場合や、予約商品のカード情報を変更しようとして失敗した場合も、漏えいの可能性がある。
心当たりがある場合は、クレジットカードの利用明細を確認し、カード発行会社に情報流出の可能性を伝えて、利用停止や再発行が必要か相談することが望ましい。
また、注文情報が漏れた可能性もあるため、グッドスマイルカンパニーやカード会社を装う不審なメール、SMS、電話にも注意が必要だ。
会社は原因とみられる脆弱性の改修や、システム間の接続情報の無効化・更新などを実施したと説明している。
個人情報保護委員会への報告も完了した一方、10月29日の発表時点では、カード会社や決済代行会社への報告を今後進めるとしている。
公式ショップの再開時期は未定だが、すでに受け付けている10月発送予定の商品や予約商品は、順次発送を進めているという。
今後の焦点は、実際に何件のカード情報が盗まれたのか、攻撃に使われた脆弱性は何だったのか、そして不正利用などの二次被害が発生しているのかという点である。
今回の事件で浮かび上がったのは、公式サイトであっても、決済画面が安全とは限らないという問題だ。
さらに、操作記録の不足によって被害者を完全に特定できないことも、調査と利用者保護を難しくしている。
グッドスマイルカンパニーには、システムの復旧だけでなく、被害範囲の正確な把握と、利用者が安心して買い物できる仕組みを取り戻すことが求められている。