GMOサイバー攻撃で顧客に「PCの電源を切れ」 事前に危険を把握、私生活の暴露まで発展した問題とは?
何が起きた?
2026年10月27日、GMOインターネットグループのクラウドサービスを狙ったサイバー攻撃が、顧客自身のパソコンにまで被害が及ぶおそれのある深刻な事態に発展した。
GMOは同日正午までに、対象サービスの利用者に対し、パソコンのネットワーク接続を切り、コードを抜いて電源を落とすよう呼びかけた。
攻撃者が、顧客のパソコンに保存されたデータを暗号化する「ランサムウェア攻撃」と、個人情報の公開を予告していたためである。
そして27日正午、攻撃者とみられる人物が「被害者 第1号」と題したページを公開し、顧客1人のものとする個人情報を掲載したと報じられた。
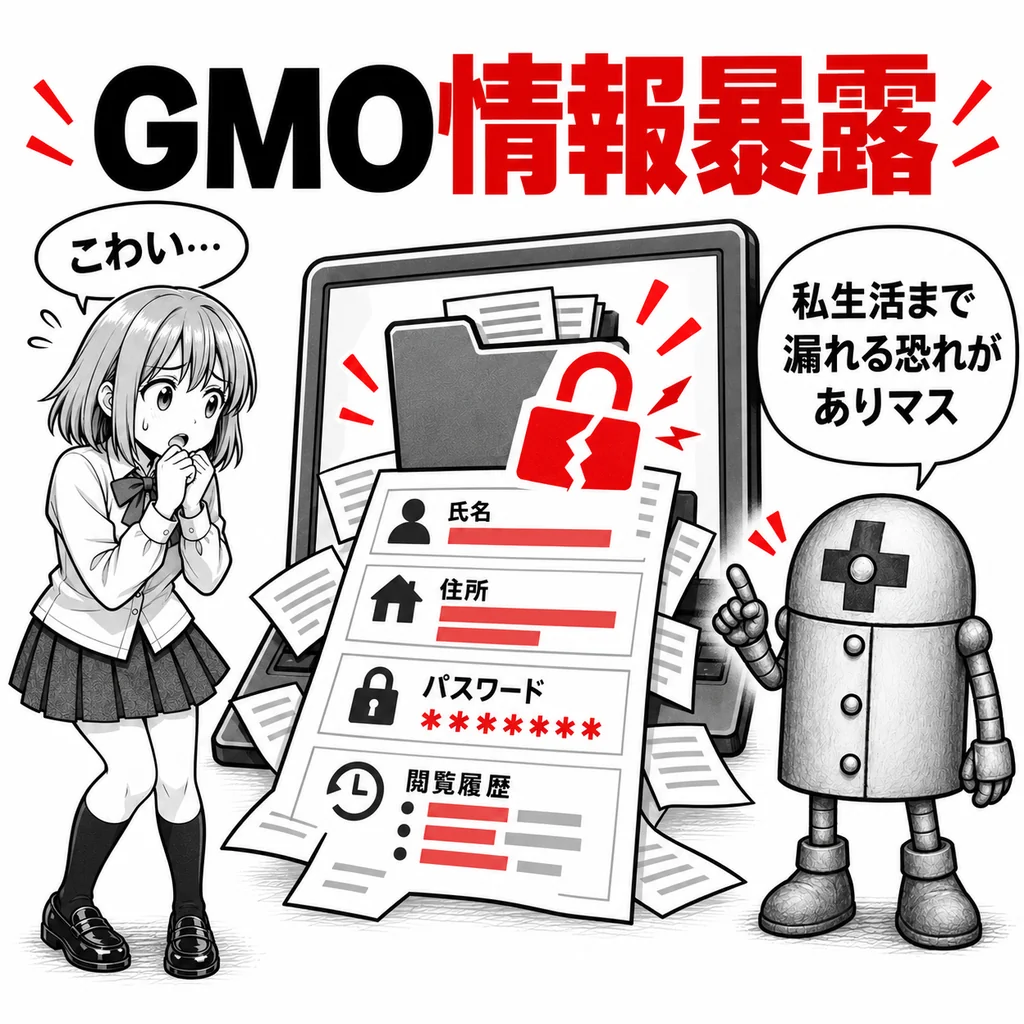
報告されている掲載内容には、氏名や住所、家族に関する情報、FX口座のパスワードに加え、ブラウザの閲覧履歴から分析したとみられる私生活のプロフィールまで含まれている。
ただし、公開された情報の正確性や、すべてがGMOへの攻撃によって取得されたものかは確認されていない。
GMOは顧客情報の外部流出を認めているが、個別の掲載内容については確認を進めており、攻撃者のサイトへのアクセスや情報の拡散を控えるよう求めている。
今回の事件では、GMOが以前から社内のセキュリティー専門家に問題を指摘されながら、十分な対策を完了できていなかったことも明らかになった。
簡単にいうと
攻撃されたのは、GMOが提供する「お名前.com デスクトップクラウド」というサービスである。
これは、インターネット上にあるWindowsパソコンを借りて、外国為替証拠金取引(FX)の自動売買などを24時間動かせる仕組みだ。
利用者は自分のパソコンから遠隔操作し、GMOの仮想パソコンに取引ソフトやログイン情報を保存する。
自宅のパソコンを消しても自動売買を続けられる便利なサービスだが、今回、この仮想パソコンを管理する環境が攻撃された。
GMOによると、影響を受けた可能性があるサーバーは26,739件に上る。ただし、すべてのサーバーが侵害されたわけではなく、被害者の人数を示す数字でもない。
10月20日には一部のサーバーで不正プログラムが発見され、21日から全プランのサーバーを順次停止した。
しかし、その後も顧客から身に覚えのないFX取引が行われたとの報告が寄せられた。
攻撃者は、仮想パソコンに保存されていた取引口座の認証情報を取得し、別の金融機関にある顧客口座まで不正操作した可能性がある。
さらに問題なのは、GMOの仮想パソコンだけでなく、そこに接続していた顧客自身のパソコンも攻撃対象になっている可能性が浮上したことである。
なぜ顧客に「PCの電源を切れ」と呼びかけた?
通常、企業から個人情報が漏洩した場合、利用者に求められるのはパスワード変更や不審なメールへの注意などである。
しかし、今回はそれだけではなかった。
GMOは10月24日、顧客のパソコンやスマートフォンのウイルスチェックと、データのバックアップを要請した。
さらに25日以降、全国の顧客からパソコンを預かり、社内のホワイトハッカーチームによる解析を開始した。
そして27日には、攻撃予告の時刻である正午までに、ネットワークを切断してパソコンの電源を落とすよう求めた。
これは、顧客自身の端末に不正プログラムが仕込まれている可能性を無視できないと判断した、強い予防措置と考えられる。
仮に攻撃者が顧客PCに不正プログラムを仕込んでいた場合、外部から命令を送ってファイルを暗号化したり、保存されている情報を盗んだりできるおそれがある。
また、特定の時刻になると自動的に動き出すプログラムであれば、インターネットから切断するだけでは防げない場合もある。
電源を落とす指示には、こうした攻撃を防ぐ意味がある。
ただし、GMOが顧客PCへの感染を確認したということではない。
10月27日午前11時59分時点では、解析を終えた顧客PCからランサムウェアを含むマルウェアは確認されていないと報じられている。
検査した端末の数や、調査対象全体に占める割合は明らかになっておらず、すべての顧客PCの安全が保証されたわけではない。
GMOは、実際にランサムウェアの被害に遭った顧客に対して、被害状況を確認したうえで同等性能の新しいパソコンを提供する方針も示した。
これも感染を確認したという発表ではなく、被害が発生した場合に備えた対応である。
なぜGMOのサーバーから顧客のPCまで危険になるのか?
今回、特に注目されるのが「ドライブ共有」という機能である。
Windowsのリモートデスクトップ接続には、自分のパソコンのドライブを、接続先の仮想パソコンから読み書きできる仕組みがある。
通常は利用者が設定して使う機能だが、GMOの公式利用ガイドには、同社の管理画面からダウンロードした接続用RDPファイルには、ファイル共有があらかじめ設定されていると明記されている。
つまり、GMOが配布する設定ファイルを使っていた場合、利用者が個別に設定しなくても、仮想パソコンと自分のパソコンの間でファイルを共有できる状態になっていた。
これは本来、ファイルを簡単にやり取りするための便利な機能である。
しかし、接続先の仮想パソコンが攻撃者に乗っ取られていた場合、事情が変わる。
ドライブ共有が有効な状態で顧客が接続していれば、攻撃者が共有されたドライブのファイルを読み取ったり、書き込んだりできる可能性がある。
そのため、顧客PCにマルウェアを感染させなくても、共有されたファイルを盗み出せる場合がある。
逆に、不正プログラムを顧客PCに書き込み、別の条件によって実行されれば、継続的な侵入やランサムウェア感染につながる危険もある。
ただし、ドライブ共有は自動同期とは異なる。
GMOのサーバーに置かれたファイルが、何もしなくても顧客PCへ自動的にコピーされるわけではない。また、すべての顧客が全ドライブを共有していたとも確認されていない。
攻撃者はこの仕組みを悪用して顧客PCに侵入したと主張しているが、実際にどの端末のどのファイルにアクセスしたのか、GMOによる調査結果はまだ出ていない。
特に重要なのは、顧客PCのウイルス検査で問題が見つからなかったとしても、過去に共有ドライブ経由でファイルが盗まれていなかったことの証明にはならない点である。
私生活の暴露に生成AIが使われた可能性は?
10月27日に公開されたとされる「被害者 第1号」の情報で、特に注目されるのがブラウザの閲覧履歴である。
第三者の調査記録によると、攻撃者側は氏名や住所、金融関連情報などに加え、閲覧履歴から人物の生活ぶりを分析したとみられるプロフィールを掲載していたという。
閲覧履歴には、本人がどのようなサイトを訪れ、何について調べていたかという情報が残る。
例えば、転職サイトを頻繁に閲覧していれば転職を考えている可能性があり、病気について繰り返し調べていれば、健康上の悩みを抱えている可能性も推測できる。
もちろん、検索や閲覧の内容が本人の実情を示しているとは限らない。
それでも、膨大な閲覧履歴を組み合わせれば、仕事、趣味、生活習慣、家族関係などについて、一定の人物像を作成できる可能性がある。
そして、このような分析を効率化する手段として考えられるのが生成AIである。
日本語を理解しない攻撃者でも、生成AIに日本語の閲覧履歴を整理・翻訳させ、関心分野ごとに分類し、人物プロフィールを作成することは技術的に可能だ。
実際、今回の犯行声明を分析した第三者は、文章に生成AIを利用したと疑われる特徴を指摘している。
ただし、文章にAIらしい特徴があることと、閲覧履歴の分析にAIを使ったことは別の問題である。
現時点で攻撃者による生成AIの使用は確認されておらず、従来のプログラムや人間による分析だった可能性もある。
今回の事件が示しているのは、盗まれたデータが単に公開されるだけでなく、特定の人物の私生活を推測する材料として使われる危険性である。
さらに、その推測が間違っていたとしても、実名と結び付けて公表されれば、本人の名誉や人間関係に深刻な影響を与えかねない。
GMOは危険を事前に知っていた? 今後の焦点は?
今回の事件では、攻撃への対応だけでなく、GMOのセキュリティー管理体制そのものも問題になっている。
GMOインターネットグループの熊谷正寿代表は10月25日、自身のブログで、社内のホワイトハッカーから改善すべき課題を事前に指摘されていたことを認めた。
しかし、サービスを安定して稼働させることへの影響や、ほかの対応事項との優先順位を考慮する中で、対策の内容と速度が十分ではなく、攻撃者に隙を突かれたと説明した。
つまり、GMOは今回の攻撃を受ける前から、少なくとも一部のセキュリティー上の問題を認識していたのである。
また、社内で指摘されていた問題が、今回のドライブ共有機能や実際の侵入経路と同一だったかも明らかではない。
ドライブ共有自体もWindowsが備える正規の機能であり、有効にすることが直ちに欠陥を意味するわけではない。
それでも、顧客の金融取引に関わる情報を預かり、顧客自身のPCとも接続するサービスであれば、こうした機能が攻撃者に悪用された場合の危険を十分に考慮する必要がある。
GMOは現在、すべての対象プランのサーバーを停止し、従来の基盤をそのまま再開せず、新しい環境へ移行する方針である。
また、利用者全員に一律5,000円の見舞金を支払うほか、今回の攻撃に起因すると確認されたFX不正取引の実現損失を補償し、代替クラウド環境を6か月間無料で提供するとしている。
一方、攻撃者からの約80億円の要求や、その後の約1億6,000万円の要求には応じない方針である。
今後、特に明らかにすべきなのは、攻撃者がどのような脆弱性を使って侵入したのか、そして顧客PCへの被害がどこまで広がったのかという点である。
顧客のローカルPCから実際にファイルが盗まれたのか、不正プログラムが仕込まれたのか、盗まれた閲覧履歴はどこに保存されていたものなのか。
これらが解明されなければ、被害の全容は分からない。
今回の事件では、攻撃者が悪質な脅迫を行ったことと、GMOが事前に把握していた問題へ十分に対応できなかったことを分けて考える必要がある。
そして、仮に新しいパソコンを提供できたとしても、すでに盗まれた個人情報や私生活に関する情報を取り戻せるわけではない。
GMOには、感染の有無だけでなく、顧客PCからの情報窃取の可能性も含めた徹底的な調査と、その結果の説明が求められる。
情報源
- GMOインターネット「サイバー攻撃について(第4報)お見舞金と不正取引による損失の補償について」
- GMOインターネット「被害拡大の防止のためのお客様へのお願い(第5報)」
- GMOインターネット「不正アクセスに関する現在の対応について(第8報)」
- お名前.com デスクトップクラウド「ご活用ガイド・パソコンとサーバー間のファイル共有」
- 熊谷正寿公式ブログ「今こそ官民連携で日本を守ろう――『能動的サイバー防御』を具申した理由」
- ITmedia NEWS「GMO熊谷代表『社内ホワイトハッカーが事前に指摘』も対策遅れ」
- ITmedia NEWS「GMO不正アクセス、犯人側は『27日に顧客のPC攻撃』予告」
- GMO不正アクセス調査「RDPファイルの仕様の検証」
- GMO不正アクセス調査「犯人の脅迫文の傾向分析」