「病歴・指紋・位置情報を国に報告?」政府の新制度案、いったい誰の何を監視するのか
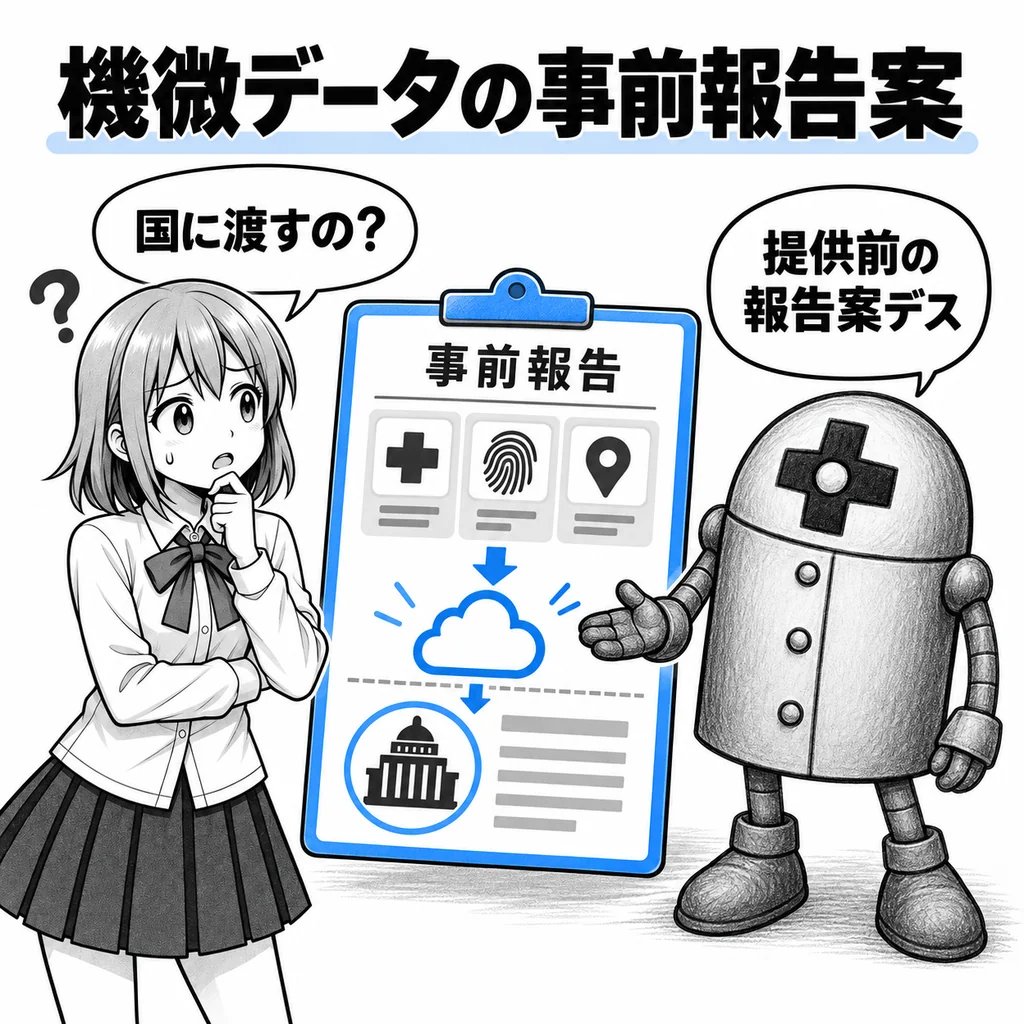
何が起きた?
政府が、病歴や指紋、位置情報などの機微な個人データを大量に扱う企業や団体に対し、第三者へデータを提供する際などに国への事前報告を義務付ける制度を検討していることが分かった。
対象として想定されているのは、病院や銀行など数百程度の事業者。医療情報のほか、指紋や顔などの生体認証情報、位置情報、ゲノム情報、金融取引情報などが候補に挙がっている。
単に別の会社へデータを渡す場合だけではない。外部のクラウドサービスやデータセンターへデータを保存することも対象にする方向で、政府が安全保障上の問題がないか事前に審査する仕組みが検討されている。
政府は2027年の通常国会への経済安全保障推進法改正案の提出を目指しており、報告をしなかった場合などへの罰則も今後議論する見通しだ。
ただし、現時点ではまだ制度案の検討段階であり、対象となるデータ量や事業者、具体的な報告内容などは確定していない。
簡単にいうと
「病院が患者の病歴を政府へ送る」「スマートフォンの位置情報を国が集める」という制度ではない。
現在検討されているのは、たとえば大量の医療情報を持つ事業者が、そのデータを別会社に提供したり、外部のクラウドへ預けたりするときに、
「このようなデータを、ここへ渡します」
と政府へ事前に報告させ、安全保障上問題のある取引ではないか確認できるようにする仕組みだ。
イメージとしては、
国民 → 個人情報 → 政府
ではなく、
病院・銀行など → 外部企業やクラウドへ大量データを提供・保管
↓
その取引を政府へ事前報告
↓
安全保障上の危険がないか審査
という流れに近い。
ただし、事前報告の際に政府へどこまで詳しい情報を提出させるのかは、まだ決まっていない。
なぜ病歴や位置情報が「安全保障」の問題になる?
病歴や位置情報は普通、プライバシーの問題として考えられている。
政府が今回問題にしているのは、それを外国勢力などが大量に取得して分析できる場合だ。
たとえば病歴、金融情報、位置情報などを組み合わせれば、特定の人物について、
「どこへ頻繁に行っているのか」
「誰と接触している可能性があるのか」
「どんな病気を抱えているのか」
「経済的に弱みがあるのか」
といった情報を詳しく分析できる可能性がある。
内閣官房の有識者会議では、こうした情報が国家の意思決定に関わる人物や、重要技術・情報を持つ人物への脅しや影響力行使などに利用される危険が指摘されている。
つまり今回の制度で政府が想定しているのは、単に「Aさんのプライバシーが漏れる」という問題だけではない。
何万人、何百万人という大量の個人情報がまとめて国外などへ渡り、国家規模で分析される危険まで経済安全保障の問題として扱おうとしている。
個人情報保護法があるのに、なぜ新しい制度が必要?
現在も個人情報保護法があり、個人データの第三者提供にはさまざまな規制がある。
それでも政府が新制度を検討しているのは、個人情報保護法と経済安全保障では目的が違うからだ。
個人情報保護法は基本的に、一人ひとりの権利や利益を守るための制度である。
一方、今回検討されている制度は、
大量の個人データが外国勢力などに渡ることによって、日本の安全保障に影響することを防ぐ
ことを目的としている。
つまり、個人情報として適法に扱われているデータであっても、大量にまとめて特定の相手へ提供されれば別の危険が生じる、という考え方だ。
政府の有識者会議では、個人情報保護法や不正競争防止法だけでは、こうした経済安全保障上のリスクに十分対応できない可能性があるとして、新しい横断的な制度を検討してきた。
アメリカではすでに似た規制が始まっている
この発想は日本だけのものではない。
米国では2025年から「Data Security Program」が本格的に始まり、中国やロシアなど安全保障上懸念される国・関係者が、米国人の大量の機微データへアクセスする特定の取引を禁止・制限している。
対象にはゲノム、位置情報、生体認証、医療、金融などが含まれる。
特徴的なのは、データの種類によって「大量」と判断する基準が異なることだ。
たとえば米国制度では、一定の場合にゲノム情報は100人超、生体認証や精密な位置情報は1,000人超、健康情報や金融情報は1万人超といった基準が設定されている。
日本でも有識者会議では、どの程度のデータ量から規制するのか「閾値」を設定する考え方が議論されている。
そのため、患者数人の情報を扱う小規模な診療所まで一律に事前審査する制度になるとは現時点では決まっていない。むしろ、事業者への負担が大きくなりすぎないよう対象を絞ることも重要な論点になっている。
まだ決まっていないことも多い
今回の報道で制度の方向性はかなり見えてきたが、重要な部分はまだ決まっていない。
特に焦点になるのが、
- 何人分のデータから規制対象になるのか
- 具体的にどの事業者が対象になるのか
- 国内企業への提供も対象になるのか
- 外国企業への提供をどこまで規制するのか
- 海外系クラウドサービスの利用をどう扱うのか
- 政府への報告書に何を記載させるのか
- 政府がどのような条件でデータ提供を止められるのか
- 違反した場合にどのような罰則を設けるのか
といった点だ。
したがって現段階で「政府が国民の病歴や指紋を集める制度が始まる」と考えるのは正確ではない。
一方で、単なる企業向けの届け出制度とも言い切れない。
病歴、位置情報、顔や指紋、金融情報など大量の個人データが誰の手に渡るのかについて、政府が安全保障の観点から事前に関与できるようにする制度だからだ。
政府がどこまで介入できる制度になるのか。その線引きが、2027年の法改正に向けた最大の焦点になりそうだ。